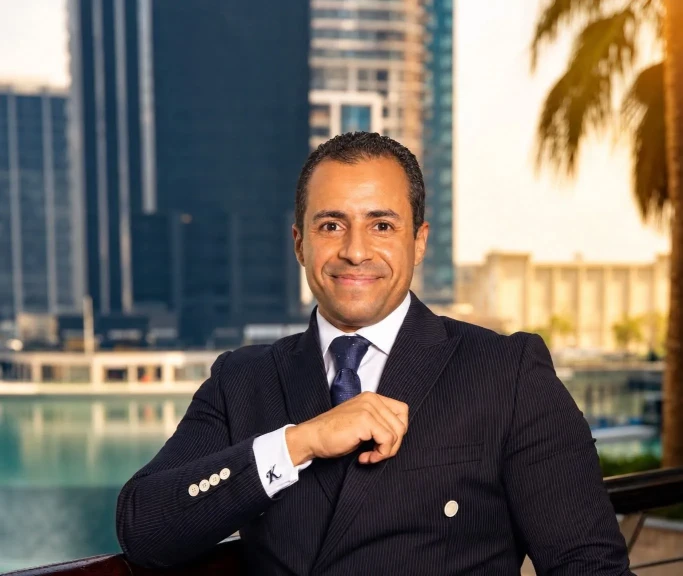

فادي ريشماني يؤكد ضرورة اختبار قدرات المؤسسات على التعافي قبل وقوع الهجمات
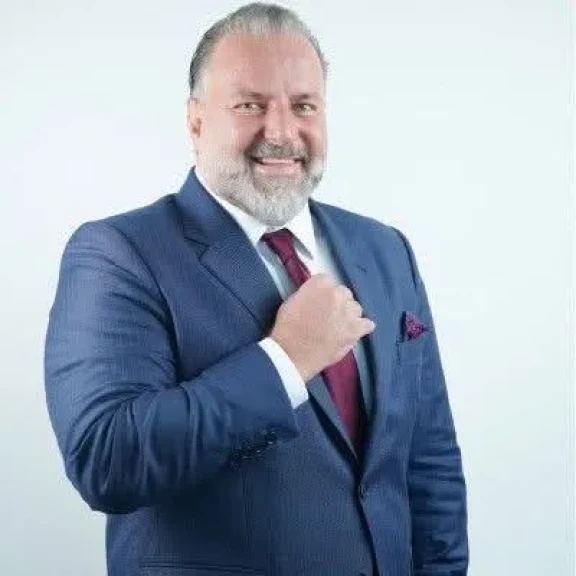
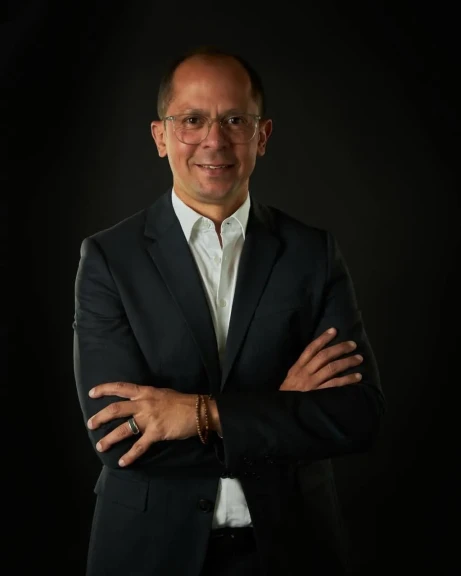
أكد فادي ريشماني، نائب الرئيس المؤسسي والمدير العام للأسواق الناشئة في «كومفولت»، مزود حلول أمن المعلومات، أن التطور السريع للتهديدات السيبرانية، إلى جانب الاعتماد المتزايد على الذكاء الاصطناعي والحوسبة السحابية، يدفع المؤسات إلى إعادة التفكير في مفهوم حماية البيانات.
وأوضح أن المؤسسات لم تعد بحاجة إلى مجرد الاحتفاظ بنسخ احتياطية، وإنما إلى بناء إطار متكامل للمرونة السيبرانية يكون قادرًا على اكتشاف الهجمات والاستجابة لها والتعافي من آثارها.
وخلال جلسة إعلامية عُقدت على هامش فعاليات Commvault SHIFT 2026 في القاهرة، ناقش ريشماني تطور مفهوم حماية البيانات والتغيرات التي فرضتها البيئة الرقمية الجديدة على المؤسسات. وأشار إلى أن المرونة السيبرانية أصبحت عنصرًا أساسيًا من عناصر استمرارية الأعمال في ظل تزايد الهجمات السيبرانية وتطور الأدوات التي يستخدمها المهاجمون.
من النسخ الاحتياطي إلى المرونة السيبرانية
أوضح ريشماني أن «كومفولت» بدأت نشاطها في مجال النسخ الاحتياطي للبيانات، قبل أن يتوسع مفهوم حماية البيانات تدريجيًا ليشمل الأمن والامتثال وإدارة البيانات والاستفادة منها.
ومع تطور طبيعة المخاطر الرقمية، ركزت الشركة بشكل متزايد خلال السنوات الأخيرة على المرونة السيبرانية (Cyber Resilience)، التي تتناول ما يحدث بعد نجاح الهجوم السيبراني، عندما تحتاج المؤسسة إلى استعادة بياناتها وأنظمتها ومواصلة عملياتها بأقل قدر ممكن من الاضطراب والخسائر.
وأشار إلى أن النسخ الاحتياطي وحده لم يعد كافيًا. إذ يتعين على المؤسسات التأكد من أن البيانات التي تعتمد عليها في عملية التعافي آمنة وموثوقة وقابلة للاستعادة، مع وجود إجراءات واضحة ومختبرة للاستجابة للحوادث.
وينعكس هذا التحول في ما وصفه ريشماني بأنه تطور في إصدار منصة Commvault Unity، التي تجمع مجموعة من القدرات المرتبطة بالتعافي السيبراني وحماية الهوية وأمن البيانات والمرونة في بيئات الذكاء الاصطناعي.
الذكاء الاصطناعي يوسع فرص الابتكار ومساحة الهجوم
ناقش ريشماني التأثير المزدوج للذكاء الاصطناعي على المؤسسات، موضحًا أن هذه التكنولوجيا توفر فرصًا كبيرة لزيادة الإنتاجية والكفاءة، لكنها في الوقت نفسه تضيف مستويات جديدة من المخاطر إلى البيئة الرقمية.
ومع توسع المؤسسات في استخدام تطبيقات الذكاء الاصطناعي والوكلاء الذكيين، تزداد كمية البيانات التي تتعامل معها هذه الأنظمة، كما يتسع نطاق وصولها إلى الأنظمة والتطبيقات. وهذا يفرض ضرورة إعادة التفكير في كيفية حماية البيانات والهويات والبيئات التي تعمل فيها هذه التطبيقات.
وأشار أيضًا إلى أن الذكاء الاصطناعي لا يعود بالنفع على المؤسسات وحدها؛ إذ يمكن للمهاجمين استخدامه لتسريع عملية تحديد الثغرات واستغلالها. ووفقًا للمعلومات التي عرضها خلال الجلسة، انخفض الوقت اللازم لاستغلال بعض الثغرات من أسابيع إلى أقل من يوم، ما يجعل سرعة الاستجابة والتعافي أكثر أهمية من أي وقت مضى. وكانت صحيفة «الوفد» قد تناولت هذه النقطة في وقت سابق، نقلًا عن ريشماني وبالإشارة إلى تقارير PwC.
«Synthetic Recovery» لتقليل فقدان البيانات
ومن بين الحلول التي سلط ريشماني الضوء عليها تقنية (Synthetic Recoveryالاستعادة التركيبية)، وهي تقنية تهدف إلى تقليل كمية البيانات التي قد تفقدها المؤسسة في حال تعرضها لهجوم.
وأوضح أن المؤسسات قد تمتلك، في بعض الحالات، نسخة نظيفة من بياناتها تعود إلى نقطة زمنية سابقة، في حين قد تكون النسخ الاحتياطية الأحدث قد تعرضت للاختراق أو التشفير. وفي مثل هذه الحالات، يمكن استخدام تقنيات متقدمة لتنظيف نسخة أحدث من البيانات ودمجها مع النسخة النظيفة الأقدم، بما يساعد على تقليل فجوة البيانات التي قد تضطر المؤسسة إلى قبولها.
وبذلك يتحول التعافي من عملية تعتمد فقط على العودة إلى أحدث نسخة احتياطية نظيفة إلى عملية أكثر مرونة تهدف إلى استعادة أكبر قدر ممكن من البيانات الحديثة.
محاكاة الهجمات قبل وقوعها
وفي تطور ذي صلة، كشف ريشماني أن «كومفولت» تعمل على تطوير بيئات محاكاة تحاكي البنية التحتية التشغيلية الفعلية للمؤسسات، بهدف اختبار قدرة الفرق والأنظمة على الاستجابة للهجمات السيبرانية دون التأثير في بيئة الإنتاج الفعلية.
وتتيح هذه البيئات إعادة تمثيل مكونات البنية التحتية للمؤسسة، بما في ذلك الخوادم وأجهزة الشبكات وبعض الأنظمة والأجهزة المتصلة، ثم إجراء محاكاة للهجمات لتحليل كيفية حدوث الاختراق وكيفية استجابة الفرق له.
ولا يقتصر الهدف على تحديد ما إذا كان بالإمكان اكتشاف الهجوم، بل يمتد أيضًا إلى اختبار ما يحدث بعد الاختراق، وكيف يمكن للمؤسسة تحديد مسار الهجوم، وإجراء التحقيق الجنائي الرقمي (Digital Forensics)، ثم استعادة أنظمتها وبياناتها.
الاستعداد يعني أكثر من مجرد امتلاك خطة
شدد ريشماني على أن امتلاك خطة للتعافي من الكوارث لا يعني بالضرورة أن المؤسسة مستعدة فعلًا للتعامل مع هجوم سيبراني.
وشبّه ذلك بخطة إخلاء أحد المباني؛ فوجود مخارج للطوارئ موثقة على الورق لا يكفي إذا كان الأشخاص لا يعرفون أماكنها أو لم يتلقوا التدريب على استخدامها. وبالمثل، تحتاج المؤسسات إلى اختبار خطط الاستجابة والتعافي بصورة منتظمة، والتأكد من قدرة فرق العمل والتقنيات على العمل معًا عند وقوع حادث حقيقي.
وأوضح أن بعض المؤسسات تتعامل مع النسخ الاحتياطي والأمن السيبراني واستمرارية الأعمال باعتبارها وظائف منفصلة، في حين تتطلب طبيعة الهجمات الحديثة دمج هذه المكونات ضمن استراتيجية واحدة تبدأ بالاستعداد وتمتد إلى الاكتشاف والاستجابة والتعافي.
الحوسبة السحابية تعيد تعريف مسؤولية حماية البيانات
احتلت الحوسبة السحابية أيضًا جانبًا بارزًا من النقاش، مع انتقال المزيد من أعباء العمل والتطبيقات إلى المنصات السحابية.
وأوضح ريشماني أن الاعتماد على مزودي الخدمات السحابية لا يعني انتقال مسؤولية حماية بيانات المؤسسة بالكامل إلى مزود الخدمة. ففي حين يوفر مزودو الخدمات السحابية البنية التحتية والمنصات، تظل المؤسسات بحاجة إلى استراتيجية مستقلة لحماية بياناتها واستعادتها.
وأشار إلى أن «كومفولت» توفر حلولًا لحماية أعباء العمل السحابية عبر البيئات المحلية والسحابية، إضافة إلى تطبيقات البرمجيات كخدمة (SaaS) مثل Microsoft 365 وSalesforce وDynamics.
كما تعتمد حلول الشركة نهجًا مستقلًا عن مزود الخدمة السحابية (Cloud-Agnostic)، بما يتيح حماية البيانات عبر بيئات سحابية متعددة بدلًا من ربط المؤسسات بمزود واحد.
وسلط الضوء أيضًا على أهمية تقنيات Air Gap وImmutable Data باعتبارها عناصر أساسية في حماية البيانات من الحذف أو التلاعب بها في حال تعرض الأنظمة أو الحسابات الإدارية للاختراق.
Shadow IT يضيف تحديًا جديدًا
ومع توسع استخدام الخدمات السحابية وتطبيقات الذكاء الاصطناعي، أشار ريشماني إلى تحدٍ آخر يتمثل في Shadow IT، حيث قد يستخدم الموظفون أدوات أو خدمات سحابية خارج البيئة الرسمية المعتمدة من المؤسسة.
ويعني ذلك أن بيانات الشركة قد تنتقل إلى منصات لا تخضع بالضرورة للمستويات نفسها من الرقابة والحماية المطبقة على الأنظمة الرسمية. ونتيجة لذلك، تحتاج المؤسسات إلى توسيع نطاق استراتيجيات حماية البيانات لتشمل مختلف البيئات التي يمكن أن توجد فيها بياناتها.
المرونة السيبرانية لا تعتمد على التكنولوجيا وحدها
وفي جانب آخر من تصريحاته، أكد ريشماني أن التحول الذي يقوده الذكاء الاصطناعي لا يقتصر على التكنولوجيا، وإنما يمتد أيضًا إلى المهارات والموارد البشرية.
وأشار إلى أن الانتشار المتزايد لأدوات الذكاء الاصطناعي القادرة على كتابة الأكواد وتطوير التطبيقات سيغير طبيعة بعض الوظائف والمهارات المطلوبة، مع زيادة الطلب على قدرات جديدة في مجالات التحليل وإدارة التقنيات الحديثة وفهم المخاطر الرقمية.
وبالتالي، فإن بناء المرونة السيبرانية يتطلب مزيجًا من التكنولوجيا المناسبة والعمليات الواضحة والكوادر المدربة القادرة على اتخاذ القرارات والاستجابة بفاعلية للحوادث.
الهجوم ليس هو السؤال.. بل القدرة على التعافي
وفي ختام تصريحاته، أكد ريشماني أن المؤسسات لم يعد بإمكانها التعامل مع الهجمات السيبرانية باعتبارها احتمالًا بعيدًا، في ظل تعرض قطاعات مختلفة حول العالم لهجمات تستهدف البيانات والأنظمة والخدمات.
وفي ظل هذه الظروف، تتحول الأولوية من مجرد محاولة منع كل هجوم إلى الاستعداد لما يحدث إذا نجح هجوم ما في اختراق دفاعات المؤسسة: كيف تكتشف المؤسسة ما حدث؟ وكيف تحدد البيانات المتضررة؟ وكيف توقف انتشار الهجوم؟ ومدى سرعة استعادتها لعملياتها مع تقليل فقدان البيانات إلى أدنى حد ممكن؟
ووفقًا للرؤية التي طرحها ريشماني خلال جلسة SHIFT 2026، يمثل ذلك جوهر المرونة السيبرانية. فحماية البيانات لا تنتهي عند منع التهديد، بل تمتد إلى ضمان قدرة المؤسسة على مواصلة العمل والتعافي عندما تتعرض لحادث سيبراني فعلي.
ويعكس هذا التحول المسار الذي استعرضته «كومفولت» خلال الجلسة، بدءًا من النسخ الاحتياطي التقليدي، مرورًا بحماية البيانات، ووصولًا إلى إطار أوسع للمرونة السيبرانية يتعامل مع البيانات باعتبارها أحد أهم الأصول التي تقوم عليها استمرارية الأعمال في الاقتصاد الرقمي.