
كاسبرسكي تكشف عن مواقع إلكترونية مولّدة بالذكاء الاصطناعي تُستخدم في نشر برمجيات خبيثة
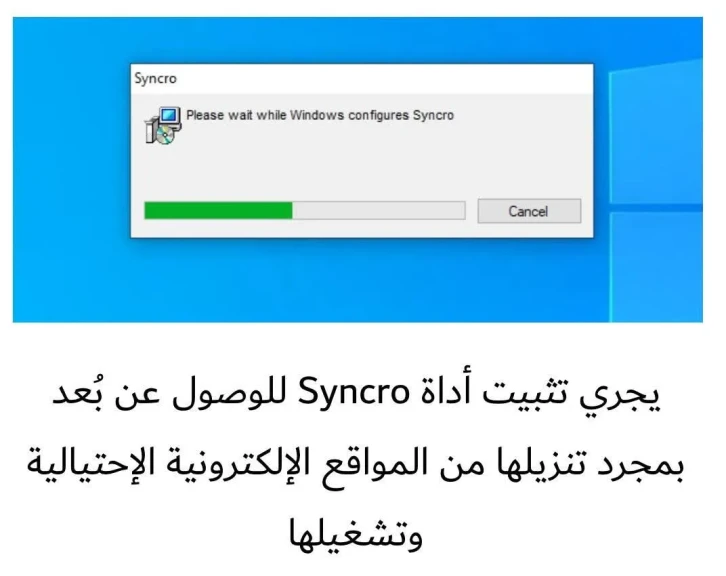
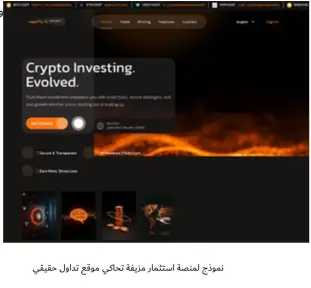
اكتشفت كاسبرسكي حملة خبيثة يستخدم فيها المهاجمون مواقع إلكترونية يتم إنشاؤها باستخدام الذكاء الاصطناعي لنشر إصدارات من Syncro، وهي أداة شرعية للوصول عن بُعد. تجذب هذه المواقع المزيفة المستخدمين عبر محركات البحث أو رسائل بريد إلكتروني خادعة. وتقلّد مواقع معروفة مثل محافظ العملات المشفرة أو برامج مكافحة الفيروسات، لتدفع الضحية إلى تحميل برامج تبدو طبيعية لكنها تُستخدم لاحقاً في نشاطات خبيثة. كما تستخدم الحملة تنبيهات أمنية مزيفة لبثّ الخوف، وهو ما يسمح للمجرمين بالتحكم بجهاز الضحية وسرقة أموال الرقمية.
يعتمد المهاجمون على أداة (Lovable) التي تولّد مواقع إلكترونية باستخدام تقنيات الذكاء الاصطناعي، ويستغلونها لإنشاء صفحات تبدو احترافية المظهر، مع اختيار نطاقات شبيهة بالاستعلامات الشائعة حول مواضيع معينة مثل Polymarket، وهي منصة تنبؤ متعددة الوظائف. ولا تكون هذه المواقع المزيفة نسخاً مطابقة للمواقع الأصلية، بل يبتكر المهاجمون نسخاً مشابهة بصرياً بدرجة كبيرة، ما يجعل اكتشافها صعباً عند النظرة الأولى. وتجذب هذه المواقع المستخدمين عبر نتائج البحث أو رسائل البريد الإلكتروني الاحتيالية، التي تقدم وعوداً وهمية لنقل رموز رقمية، أو تدعو إلى تثبيت تطبيق تداول أو برامج مكافحة الفيروسات أو تحديث بعض البرامج. وفي نهاية المطاف يثبت المستخدمون أداة Syncro الشرعية، التي تستخدمها عادة فرق تكنولوجيا المعلومات للتحكم والإدارة عن بُعد. وتكون هذه الأداة، ضمن سيناريو الهجوم المذكور، معدة مسبقاً لتتيح وصولاً كاملاً للمهاجمين إلى جهاز الضحية، فيتسنى لهم مراقبة الشاشة، واستعراض الملفات، وتنفيذ الأوامر، ويتم ذلك دون أي رد فعل من برامج مكافحة الفيروسات نظراً لأنها ليست برمجية خبيثة بذاتها.
يعلق على هذه المسألة فلاديمير غورسكي، محلل البرمجيات الخبيثة لدى كاسبرسكي: «تبين هذه الحملة مدى التطور والتعقيد في مشهد التهديدات السيبرانية؛ إذ يستغل المجرمون الأدوات الشرعية في عمليات الاحتيال المدارة بالذكاء الاصطناعي. ويستفيد أولئك المجرمون من أتمتة عملية إنشاء مواقع إلكترونية مزيفة، فيوسعون نطاق هجماتهم مستغلين ثقة المستخدمين ببعض العلامات التجارية المألوفة لديهم، أو انخداعهم بالتنبيهات الأمنية الملحة والمضلِّلة. وتذكرنا هذه الحملة بأنّ الثقة بشرعية المصدر غير كافية، فحتى البرامج الموقعة رقمياً من مصادر موثوقة تستدعي التحقق منها»
للحماية من هجمات كهذه، توصي كاسبرسكي بالامتناع عن تنزيل الملفات من مصادر غير موثوقة، لاسيما في الأجهزة المستخدمة في المعاملات المالية أو العملات الرقمية. كما ينبغي التحقق دوماً من عناوين URL للمواقع الإلكترونية ومقارنتها بالعناوين الرسمية قبل تصفحها، ويجب الحذر من أدوات الوصول عن بعد المقترحة للتثبيت أو المثبتة في الجهاز. كما تنصح كاسبرسكي بضرورة تفعيل ميزات مكافحة التصيد الاحتيالي، وتنفيذ عمليات تدقيق أمنية دورية باستخدام حلول مثل Kaspersky Premium للحد من أخطار استغلال الوصول عن بُعد.